Abstract
With the increasing complexity and frequency of
cyberattacks, traditional methods of protecting information systems (IS)
are increasingly proving insufficient. Artificial intelligence (AI),
particularly machine learning (ML) and deep learning (DL), demonstrates
significant potential for improving the detection, prevention, and
response to information security incidents. This article examines modern
approaches to integrating AI into cybersecurity systems, analyzes their
advantages and limitations, and proposes an architectural model for an
intelligent security system. PlantUML is used to visualize components
and interactions.
Key words: artificial intelligence,
cybersecurity, information systems, machine learning, PlantUML, anomaly
detection.
----------------
Введение
Современные информационные системы
подвергаются всё более изощрённым атакам: от целевых фишинговых кампаний
до автоматизированных ботнетов и zero-day эксплойтов. Традиционные
сигнатурные методы обнаружения вторжений (IDS) не справляются с
неизвестными угрозами и динамически меняющимися векторами атак [1, 2]. В
этом контексте ИИ предлагает гибкие, адаптивные и самообучающиеся
механизмы защиты.
Цель данной статьи — проанализировать роль ИИ в
защите ИС и предложить архитектурную модель интеллектуальной системы
безопасности, визуализированную с помощью PlantUML.
Обзор
существующих подходов
Современные системы информационной
безопасности всё чаще сталкиваются с угрозами, которые невозможно
эффективно обнаружить с помощью сигнатурных или правил-ориентированных
методов. ИИ, в частности подмножество — ML, предлагает гибкие,
адаптивные и масштабируемые решения для анализа больших объёмов данных,
выявления скрытых паттернов и автоматизации реагирования. Ниже
рассматриваются основные направления применения ИИ в защите ИС.
Обнаружение аномалий на основе безнадзорного обучения
Обнаружение аномалий (Anomaly Detection) — один из ключевых механизмов
защиты от неизвестных угроз (zero-day атак, APT и др.) [3]. В отличие от
сигнатурного анализа, он не требует предварительной разметки данных [2]
и основан на выявлении отклонений от «нормального» поведения системы.
Основные методы:
- Изоляционный лес (Isolation Forest) — эффективен
для высокоразмерных данных, строит деревья изоляции, где аномалии
изолируются быстрее.
- Метод главных компонент (PCA) — выявляет
аномалии в проекции данных на подпространства меньшей размерности.
- Автоэнкодеры (Autoencoders) — нейросетевые модели, обучающиеся
восстанавливать входные данные; высокая ошибка реконструкции указывает
на аномалию.
- Кластеризация (k-means, DBSCAN) — аномалии могут быть
определены как точки, не принадлежащие ни одному плотному кластеру.
Примеры применения:
- Обнаружение DDoS-атак по аномальному росту
входящего трафика;
- Выявление внутренних угроз (insider threats) по
отклонениям в поведении пользователей (UEBA — User and Entity Behavior
Analytics).
Ограничения:
- Высокий уровень ложных срабатываний;
- Требуется тщательная калибровка порогов;
- Чувствительность к шуму
в данных.
Классификация угроз с использованием обучения с
учителем
В задачах, где доступны размеченные данные (например, наборы
сетевого трафика, классифицированного как «вредоносный» или
«нормальный»), применяются методы обучения с учителем.
Популярные
алгоритмы:
- Градиентный бустинг (XGBoost, LightGBM) — достигают
высокой точности на структурированных данных, таких как признаки
NetFlow.
- Метод опорных векторов (SVM) — эффективен при малом числе
признаков и чёткой разделимости классов.
- Случайный лес (Random
Forest) — устойчив к переобучению и шуму.
- Глубокие нейронные сети
(DNN) — особенно эффективны при работе с сырыми пакетами (raw packet
data) или изображениями, полученными из трафика.
Известные наборы
данных:
- CIC-IDS2017, UNSW-NB15, NSL-KDD — стандартные бенчмарки для
оценки IDS на основе МО [4].
Примеры систем:
- Darktrace —
коммерческая система, использующая ИИ для выявления киберугроз в
реальном времени;
- Cisco Cognitive Threat Analytics — применяет ML
для анализа поведения пользователей и устройств.
Ограничения:
- Зависимость от качества и актуальности обучающих данных;
- Модели
быстро устаревают при изменении тактик злоумышленников (concept drift);
- Требуется постоянное переобучение.
Временной анализ и
прогнозирование атак
Для защиты от многоэтапных атак (например, APT)
важно не только обнаруживать, но и прогнозировать возможные действия
злоумышленника на основе последовательностей событий.
Методы:
- Рекуррентные нейронные сети (RNN, LSTM,
GRU) — моделируют временные
зависимости в логах безопасности.
- Трансформеры (Transformers) — всё
чаще применяются для анализа последовательностей событий (например,
цепочек MITRE ATT&CK) [5].
- Скрытые марковские модели (HMM) —
классический подход для моделирования скрытых состояний (например,
«разведка», «эксплуатация», «экспансия»).
Применение:
- Прогнозирование следующего шага атаки на основе текущих индикаторов
компрометации (IOCs);
- Автоматическая корреляция событий в
SIEM-системах.
Генеративные модели и adversarial machine
learning
Современные исследования всё чаще обращаются к генеративным
подходам как для улучшения защиты, так и для тестирования устойчивости.
- Генеративно-состязательные сети (GAN) используются для:
- Генерации
синтетических вредоносных выборок для балансировки обучающих данных;
- Моделирования поведения атакующих (red teaming).
- Adversarial
attacks на модели ИИ — демонстрируют уязвимость классификаторов к
небольшим, целенаправленным искажениям входных данных (например,
изменение нескольких байт в пакете, чтобы обойти детектор) [6].
Контрмеры:
- Обучение с шумом (input jittering);
- Adversarial
training;
- Использование ансамблей моделей.
Объяснимый
ИИ (XAI) в кибербезопасности
Одной из главных проблем внедрения ИИ в
критически важные системы является его «чёрный ящик». Объяснимый
искусственный интеллект (Explainable AI, XAI) стремится сделать решения
моделей интерпретируемыми для аналитиков [7].
Подходы:
- SHAP
(SHapley Additive exPlanations) — определяет вклад каждого признака в
решение;
- LIME (Local Interpretable Model-agnostic Explanations) —
аппроксимирует модель локально интерпретируемой функцией;
- Визуализация внимания (attention maps) в трансформерах.
Практическая
ценность:
- Ускорение расследования инцидентов;
- Повышение
доверия со стороны операторов;
- Соответствие регуляторным
требованиям (например, GDPR, NIS2).
Интеграция ИИ в
существующие архитектуры безопасности
ИИ редко используется
изолированно. Наиболее эффективные решения встраиваются в следующие
компоненты:
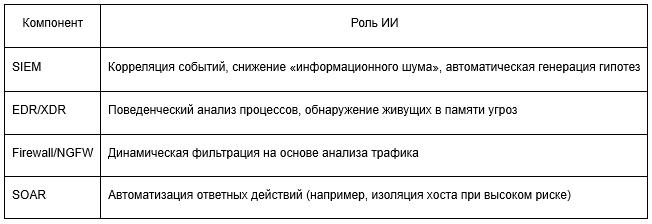
Существующие подходы демонстрируют широкий спектр
возможностей ИИ в кибербезопасности — от пассивного мониторинга до
активного прогнозирования и автоматизированного реагирования. Однако
каждый метод имеет свои ограничения, связанные с качеством данных,
вычислительной сложностью, интерпретируемостью и устойчивостью к обходу.
Наиболее перспективными направлениями считаются гибридные архитектуры,
сочетающие правила, статистические модели и глубокое обучение, а также
активное внедрение принципов XAI.
Предлагаемая модульная
архитектура интеллектуальной системы защиты
С учётом анализа
существующих подходов к применению ИИ в кибербезопасности, нами
предлагается модульная, масштабируемая и
интерпретируемая архитектура
интеллектуальной системы защиты (ИСЗ-ИИ), ориентированная на интеграцию
в современные ИТ-инфраструктуры. Архитектура проектируется с учётом
принципов гибридности (сочетание правил и ML), адаптивности (обновление
моделей в реальном времени) и объяснимости (XAI-интерфейс для
аналитиков).
Архитектура состоит из пяти основных модулей,
объединённых через стандартизированные API и шину данных.
Модуль сбора и агрегации данных (Data Ingestion Module)
Назначение:
централизованный сбор и буферизация сырых данных из гетерогенных
источников безопасности.
Источники данных:
- Сетевые сенсоры
(NetFlow, sFlow, PCAP);
- Системные логи (Windows Event Log, Syslog,
auditd);
- Логи приложений и баз данных;
- Данные от EDR-агентов;
- Индикаторы угроз (IoCs) из внешних фидов (MISP, AlienVault OTX).
Технологии:
- Apache Kafka или Apache Pulsar — для потоковой передачи
данных;
- Filebeat / Fluentd — для лог-агрегации;
- Поддержка
форматов: JSON, CEF, LEEF, EVE (Suricata).
Особенности:
- Поддержка временных меток с высокой точностью (для корреляции);
- Фильтрация дубликатов и синтаксическая валидация на входе.
Модуль предварительной обработки (Preprocessing Module)
Назначение:
трансформация сырых данных в структурированные признаки, пригодные для
обучения и инференса моделей ИИ.
Этапы обработки:
- Нормализация
— приведение временных меток, IP-адресов, портов к единому формату.
- Извлечение признаков:
- Статистические (средняя длина пакета,
частота подключений);
- Поведенческие (девиации от baseline
пользователя/устройства);
- Контекстуальные (геолокация, репутация
IP).
- Кодирование категориальных данных — one-hot, embedding,
target encoding.
- Балансировка выборки — при подготовке обучающих
данных (SMOTE, undersampling).
Технологии:
- Apache Spark / Dask —
для распределённой обработки;
- scikit-learn pipelines — для
воспроизводимости трансформаций;
- Feature stores (Feast, Tecton) —
для хранения и версионирования признаков.
Модуль анализа на
основе ИИ (AI Analytics Module)
Назначение: выполнение инференса и
(опционально) онлайн-обучения моделей машинного обучения.
Состав:
- Ансамбль моделей, включающий:
- Модель обнаружения аномалий
(Isolation Forest, автоэнкодер);
- Классификатор угроз (XGBoost,
LightGBM);
- Временная модель (LSTM) для прогнозирования
последовательностей атак.
- Механизм голосования — для агрегации
решений (soft/hard voting).
- Модуль XAI — генерация объяснений
(SHAP, LIME) для каждого решения.
Технологии:
- MLflow / Kubeflow
— управление жизненным циклом моделей;
- ONNX Runtime — для
кросс-платформенного инференса;
- Model monitoring — отслеживание
дрейфа данных и деградации точности.
Особенности:
- Поддержка
онлайн- и пакетного режимов;
- Возможность «холодного старта» (запуск
без предобученной модели) с правилами по умолчанию.
Модуль
принятия решений и оценки рисков (Decision & Risk Engine)
Назначение:
интерпретация выводов ИИ в контексте бизнес-критичности активов и
политик безопасности.
Функции:
- Оценка уровня риска инцидента по
шкале CVSS или внутренней метрике (0–100);
- Корреляция событий с
активами (через CMDB) и ролями пользователей;
- Применение
бизнес-правил (например: «блокировать все попытки входа в 03:00»);
- Генерация рекомендаций («изолировать хост», «запросить MFA»,
«заблокировать IP»).
Технологии:
- Drools / Easy Rules — движки
бизнес-правил;
- Граф знаний (Knowledge Graph) — для моделирования
отношений между сущностями.
Модуль реагирования и интеграции
(Response & Integration Module)
Назначение: автоматическое или
полуавтоматическое выполнение контрмер и интеграция с внешними
системами.
Интеграции:
- SIEM (Splunk, QRadar, Elastic Security) —
отправка событий и алертов;
- SOAR-платформы (TheHive, Cortex, Palo
Alto XSOAR) — запуск playbooks;
- Сетевая инфраструктура — через API
брандмауэров (Cisco FTD, Palo Alto), SDN-контроллеров;
- EDR —
изоляция конечных точек (CrowdStrike, Microsoft Defender).
Режимы
реагирования:
- Автоматический — при высоком уровне уверенности и
риска;
- Ручной — с уведомлением SOC-аналитика и интерфейсом
одобрения.
Общая схема взаимодействия модулей
Ниже
представлена диаграмма компонентов архитектуры с использованием PlantUML
(рис.1).

Рис. 1. Диаграмма компонентов Архитектуры системы защиты
Эта диаграмма наглядно отражает поток данных,
ответственность модулей и интеграционные точки.
Преимущества предложенной
архитектуры
- Модульность — любой компонент может быть заменён или
обновлён независимо (например, переход с XGBoost на Transformer без
изменения остальной системы).
- Масштабируемость — поддержка
горизонтального масштабирования через Kubernetes.
- Соответствие
стандартам — совместимость с MITRE ATT&CK, NIST CSF [8], ISO/IEC 27001.
- Поддержка XAI — повышает доверие и ускоряет расследование инцидентов.
- Гибридность — комбинация ML и экспертных правил снижает ложные
срабатывания.
Потенциальные сценарии развёртывания
- Облачное развёртывание (AWS/GCP/Azure) — с использованием
managed-сервисов (Kafka → MSK, Spark → EMR/Dataproc);
- Гибридное
развёртывание — чувствительные данные обрабатываются локально, модели
обучаются в облаке;
- Краевые (edge) системы — для защиты OT/ICS, где
задержка критична (лёгкие модели, TensorFlow Lite).
Предложенная
архитектура обеспечивает баланс между автоматизацией и контролем,
гибкостью и надёжностью, что делает её пригодной как для корпоративных,
так и для критически важных инфраструктур. Её модульная структура
позволяет адаптировать систему под специфику конкретной организации — от
финансового сектора до промышленного интернета вещей (IIoT).
Визуализация процесса обнаружения угроз
Диаграмма
последовательностей
Для демонстрации взаимодействия между
компонентами при обнаружении атаки можно использовать диаграмму
последовательностей (рис. 2).

Рис. 2. Диаграмма
последовательности процесса обнаружения угроз
Заключение
В
условиях экспоненциального роста сложности, скорости и скрытности
киберугроз [9] традиционные подходы к защите информационных систем
исчерпывают свой потенциал. В данной статье продемонстрировано, что
искусственный интеллект, особенно в сочетании с современными методами
машинного и глубокого обучения, способен стать катализатором
качественного перехода от реактивной к проактивной и предиктивной модели
кибербезопасности.
Проведённый обзор существующих подходов выявил
как значительные достижения — такие как высокая точность обнаружения
аномалий, автоматизация корреляции событий и возможность прогнозирования
многоэтапных атак, — так и комплексные проблемы: уязвимость моделей к
adversarial-воздействию, недостаточная интерпретируемость, зависимость
от качества обучающих данных и сложность интеграции в гетерогенные
ИТ-среды.
В результате была предложена модульная архитектура
интеллектуальной системы защиты (ИСЗ-ИИ), объединяющая преимущества
гибридных систем: сочетание статистических моделей,
экспертных правил, механизмов объяснимого ИИ (XAI) [7] и
атоматизированного реагирования.
Особое внимание уделено модульности,
масштабируемости, соответствию нормативным требованиям и
поддержке открытых стандатов [8], что
существенно повышает её применимость в реальных корпоративных и
государственных инфраструктурах.
Ключевым вкладом данной работы
является не просто концептуальное описание, а практически реализуемая
модель, визуализированная с использованием языка PlantUML. Это
подчёркивает стремление к прозрачности, воспроизводимости и
инженерной
строгости, что особенно важно в научных исследованиях, ориентированных
на внедрение.
Проведённый анализ показывает, что эффективное
применение ИИ в кибербезопасности невозможно без учёта человеческого
фактора: автоматизация должна дополнять, а не заменять аналитика. Именно
поэтому такие элементы, как XAI-объяснения, оценка рисков в контексте
бизнес-активов и гибкие режимы реагирования, занимают центральное место
в предложенной архитектуре.
Несмотря на достигнутые результаты,
ряд вопросов требует дальнейшего изучения:
- Устойчивость к
adversarial-атакам в реальном времени — разработка методов
онлайн-обнаружения и нейтрализации искажённых входных данных.
- Федеративное обучение для межорганизационной киберзащиты — создание
механизмов совместного повышения точности моделей без раскрытия
конфиденциальных данных.
- Интеграция с квантовыми методами защиты —
исследование синергии между квантовой криптографией и ИИ-аналитикой.
- Оценка энергоэффективности ИИ-систем защиты — особенно актуально для
edge-устройств и критической инфраструктуры.
- Этические и правовые
аспекты автономных систем реагирования — формализация «права на вето»
человека в цепочке автоматического блокирования.
Искусственный
интеллект не является панацеей от киберугроз, но он становится
незаменимым инструментом в руках специалистов по информационной
безопасности. Успешная защита будущего будет строиться на симбиозе
человека, алгоритма и архитектуры — и именно такой симбиоз лежит в
основе предложенного в данной статье подхода.
Авторы заявляют об отсутствии потенциального или явного
конфликта интересов.
Авторы внесли равный вклад в
проведение исследования.
Данные доступны по запросу, адресованному авторам.
При
проведении исследования соблюдены этические принципы.
Исследование выполнено
при поддержке внутреннего гранта РГПУ им. А. И. Герцена
(проект № 77-ВГ).
Литература
-
Sommer R., Paxson V. Outside the
Closed World: On Using Machine Learning for Network Intrusion Detection
// Proceedings of the 2010 IEEE Symposium on Security and Privacy (S&P).
IEEE, 2010. P. 322–329. DOI: 10.1109/SP.2010.25.
-
García-Teodoro P. et al. Anomaly-based network intrusion detection:
Techniques, systems and challenges // Computers & Security. 2009. Vol. 28, № 1–2. P. 18–28. DOI: 10.1016/j.cose.2008.08.003.
-
Chandola V., Banerjee A., Kumar V. Anomaly detection: A survey // ACM
Computing Surveys (CSUR). 2009. Vol. 41, № 3. P. 1–58. DOI:
10.1145/1541880.1541882.
-
Sharafaldin I., Lashkari A. H., Ghorbani
A. A. Toward Generating a New Intrusion Detection Dataset and Intrusion
Traffic Characterization // ICISSP 2018. P. 108–116. DOI:
10.5220/0006639801080116. (Описание датасета CIC-IDS2017)
-
MITRE
Corporation. MITRE ATT&CK® Framework. URL:
https://attack.mitre.org
[Дата обращения 01.06.2026]
-
Goodfellow
I. J., Shlens J., Szegedy C. Explaining and Harnessing Adversarial
Examples // arXiv preprint arXiv:1412.6572. 2014.
-
Lundberg S.
M., Lee S.-I. A Unified Approach to Interpreting Model Predictions //
Advances in Neural Information Processing Systems (NeurIPS). 2017. Vol. 30. P. 4765–4774.
-
National Institute of Standards and
Technology (NIST). AI Risk Management Framework (AI RMF 1.0). NIST,
2023. 54 p. URL:
https://www.nist.gov/itl/ai-risk-management-framework [Дата
обращения 01.06.2026]
-
ENISA.
Threat Landscape for Supply Chain Attacks. European Union Agency for
Cybersecurity, 2021. 89.
Рекомендовано к публикации:
А.А.Ахаян, доктор педагогических
наук, член Редакционной Коллегии
Literature
-
Sommer R., Paxson V. Outside the Closed
World: On Using Machine Learning for Network Intrusion Detection //
Proceedings of the 2010 IEEE Symposium on Security and Privacy
(S&P). IEEE, 2010. P. 322–329. DOI: 10.1109/SP.2010.25.
-
García-Teodoro P. et al. Anomaly-based
network intrusion detection: Techniques, systems and challenges //
Computers & Security. 2009. Vol. 28, № 1–2. P. 18–28. DOI:
10.1016/j.cose.2008.08.003.
-
Chandola V., Banerjee A., Kumar V. Anomaly
detection: A survey // ACM Computing Surveys (CSUR). 2009. Vol. 41,
№ 3. P. 1–58. DOI: 10.1145/1541880.1541882.
-
Sharafaldin I., Lashkari A. H., Ghorbani A.
A. Toward Generating a New Intrusion Detection Dataset and Intrusion
Traffic Characterization // ICISSP 2018. P. 108–116. DOI:
10.5220/0006639801080116. (Описание датасета CIC-IDS2017)
-
MITRE Corporation. MITRE ATT&CK® Framework.
URL: https://attack.mitre.org
[Data obrashcheniya
01.06.2026]
-
Goodfellow I. J., Shlens J., Szegedy C.
Explaining and Harnessing Adversarial Examples // arXiv preprint
arXiv:1412.6572. 2014.
-
Lundberg S. M., Lee S.-I. A Unified Approach
to Interpreting Model Predictions // Advances in Neural Information
Processing Systems (NeurIPS). 2017. Vol. 30. P. 4765–4774.
-
National Institute of Standards and
Technology (NIST). AI Risk Management Framework (AI RMF 1.0). NIST,
2023. 54 p. URL:
https://www.nist.gov/itl/ai-risk-management-framework
[Data obrashcheniya
01.06.2026]
-
ENISA. Threat Landscape for Supply Chain
Attacks. European Union Agency for Cybersecurity, 2021. 89.
Матюшичев Илья
Юрьевич
Российский государственный педагогический университет им. А. И.
Герцена,
Санкт-Петербург
РИНЦ AuthorID:
625416
SPIN-код: 3902-5551
Scopus
AuthorID: 15731234100
Web of Science ResearcherID: AAE-1083-2019
ORCID: 0000-0001-8940-6928
Google Scholar ID: Gkm2sBMAAAAJ
Флегонтов Александр Владимирович
Российский государственный
педагогический университет им. А. И. Герцена,
Санкт-Петербург
РИНЦ AuthorID:
4385
SPIN-код: 8164-5259
Scopus AuthorID: 6506667889
Web of Science
ResearcherID: K-4780-2013
ORCID: 0000-0003-2320-2476
Google Scholar
ID: jSp5q4YAAAAJ

